 © Le Monde du Surgelé
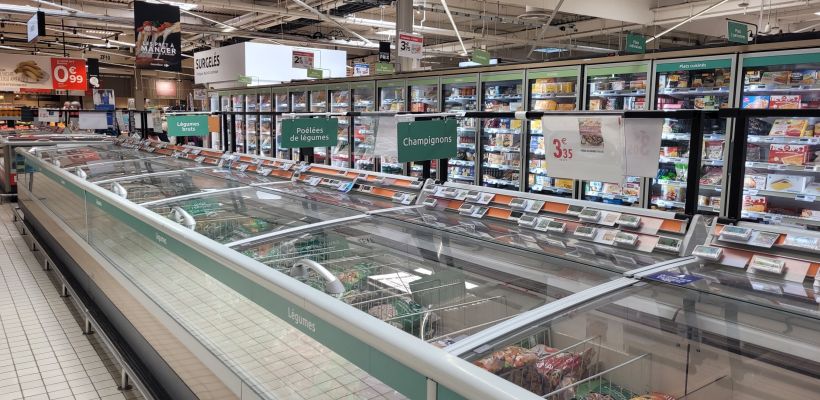
Dans la nuit du 11 au 12 octobre, plusieurs centaines de supermarchés français ont été concernés par une cyberattaque de grande ampleur visant leurs installations frigorifiques. En prenant le contrôle à distance de certains systèmes de régulation, les pirates ont notamment provoqué des cycles de dégivrage intempestifs et des montées en température pouvant atteindre 50 °C. Une situation particulièrement critique pour la conservation des produits frais et surgelés, qui a contraint de nombreux magasins à retirer des marchandises de la vente et à engager des opérations d'urgence pour sécuriser leurs installations.
Selon les premiers décomptes rapportés par LSA, près de 500 points de vente seraient concernés à des degrés divers. Les Mousquetaires recensent quelque 300 magasins Intermarché et Netto touchés ou déconnectés par précaution. Coopérative U évoque 80 magasins concernés, tout comme Carrefour, tandis que Monoprix estime à une trentaine le nombre de ses points de vente impactés. Plusieurs magasins E.Leclerc et trois magasins Auchan figureraient également parmi les victimes. Ces chiffres restent provisoires et ne constituent pas un bilan consolidé des magasins ayant effectivement subi une rupture de la chaîne du froid.
Des pertes importantes dans les rayons frais et surgelés
Les conséquences de cette attaque sont particulièrement lourdes pour les magasins dont les installations n'ont pas pu être sécurisées suffisamment rapidement. Les produits dont les conditions de conservation ne peuvent plus être garanties doivent être retirés de la vente, entraînant des destructions de marchandises et des pertes financières potentiellement considérables.
Interrogé sur RTL, Dominique Schelcher, président de Coopérative U, a indiqué que les pertes pourraient atteindre 180 000 à 200 000 euros dans un grand hypermarché. Il précise toutefois que la majorité des magasins de son enseigne concernés n'ont pas subi de rupture de la chaîne du froid.
Chez Les Mousquetaires, Thierry Cotillard a décrit une situation de crise ayant mobilisé les équipes des magasins et les professionnels du froid. Des constats de commissaires de justice ont été engagés afin d'évaluer les dommages et de préparer les déclarations de sinistres auprès des assureurs.
Au-delà des marchandises détruites, l'attaque perturbe également l'exploitation des points de vente. Certains meubles frigorifiques pourraient avoir subi des dommages nécessitant leur remplacement. Les enseignes s'organisent parallèlement pour reconstituer les stocks, notamment de produits surgelés, grâce à leurs plateformes logistiques, tandis que les approvisionnements en produits frais sont ajustés au jour le jour.
L'ANSSI mobilisée, plusieurs équipements concernés
L'Agence nationale de la sécurité des systèmes d'information (ANSSI) indique être pleinement mobilisée pour accompagner les victimes potentielles, mener des investigations et coordonner les mesures de prévention et de remédiation, notamment avec les acteurs de la grande distribution.
Dans un bulletin d'alerte publié le 12 octobre et actualisé le lendemain, son centre gouvernemental de veille, le CERT-FR, confirme avoir connaissance de nombreuses compromissions de contrôleurs à distance d'installations frigorifiques. Plusieurs familles d'équipements sont identifiées : les séries AK-SM et AK-SC de Danfoss, ainsi que les systèmes xweb de Copeland et Dixell.
De son côté, Danfoss a précisé dans un communiqué que nombre des équipements concernés seraient des systèmes anciens, arrivés en fin de vie et ne bénéficiant plus de mises à jour de sécurité, ou fonctionnant avec des logiciels obsolètes.
L'ANSSI recommande notamment de supprimer l'exposition directe de ces équipements à Internet, de vérifier leur configuration et de sécuriser les accès à distance. Elle prévient également que des campagnes d'attaques sont probablement toujours en cours.
Cet épisode met en évidence la vulnérabilité potentielle des installations frigorifiques connectées. Il soulève également la question de la maintenance et de la sécurisation des systèmes de régulation.